Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Tech-Savvy Generation
Top-Angebote
Produkte zum Begriff Tech-Savvy Generation:
-
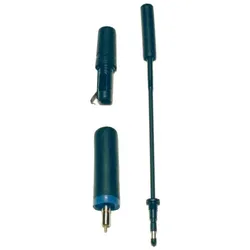
Antennenadapter PhilipsSavvy/Savvy DBDieser Antennenadapter für die Modelle Philips Savvy und Savvy DB sorgt für eine zuverlässige Verbindung. Er ermöglicht eine optimale Signalübertragung und verbessert die Empfangsqualität. Mit diesem Adapter können Sie Ihr Gerät problemlos an verschiedene Antennen anschließen. Kompatibilität: Philips Savvy/Savvy DB Lieferumfang 1x Antennenadapter4,45 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
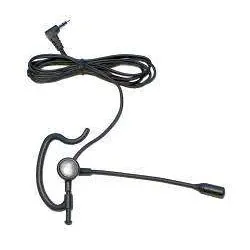
Headset Philips Az@lis, Ozeo, Savvy, Savvy DB, Xenium 9@9, 929, 939, 989Das Philips Headset bietet Ihnen die Möglichkeit, freihändig zu telefonieren und dabei stets den Überblick zu behalten. Mit einem komfortablen Bügelmikrofon ausgestattet, sorgt es für klare Sprachübertragung und ist ideal für den Einsatz im Alltag. Egal ob beim Arbeiten, im Auto oder beim Sport – dieses Headset bringt Ihnen Flexibilität und Komfort. Kompatibilität: Philips Az@lis, Savvy, Savvy DB Lieferumfang 1x Headset5,15 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
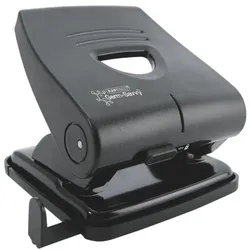
RAPESCO Germ-Savvy 2-fach-Locher »827-P Germ-Savvy« antibakteriell schwarz, 11x11.8 cm2-fach-Locher »827-P Germ-Savvy« antibakteriell, Lochabstand verstellbar: Nein, Sichtfenster für die Formateinstellung vorhanden: Nein, Farbe: schwarz, Lochung: 2-fach-Lochung, Tiefe: 118 mm, Material: Kunststoff, Metall, Gewicht: 420 g, Lochanzahl: 2, Besonderheiten: Außenhülle mit antibakteriellem Wirkstoff Germ-Savvy™ (ISO 22196:2011) versetzt, Betätigung: manuell, Breite: 110 mm, Formatangaben Anschlagschiene: A4 / A5 / A6, Anschlagschiene vorhanden: Ja, Stanzleistung: 30 Blatt, Abfallbehälter vorhanden: Ja, Ordnen/Lochen/Locher4,80 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Tech-Savvy Generation:
-
Ersatzantenne Philips SavvyDie Ersatzantenne für Philips Savvy sorgt für eine verbesserte Signalqualität und eine stabile Verbindung. Sie ist speziell für die Modelle Savvy und Savvy DB konzipiert und bietet eine einfache Möglichkeit, die Empfangsleistung Ihres Geräts zu optimieren. Mit dieser Antenne sind Sie bestens ausgestattet, um jederzeit eine zuverlässige Verbindung zu gewährleisten. Kompatibilität: Philips Savvy/Savvy DB Lieferumfang 1x Ersatzantenne4,75 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Ladekabel 12/24 V mit Antennenanschluß Philips Savvy/Savvy DBDieses Ladekabel ist die perfekte Lösung für die Stromversorgung Ihres Philips Savvy oder Savvy DB. Mit einer Spannung von 12/24 Volt sorgt es dafür, dass Ihr Gerät jederzeit betriebsbereit ist. Der Antennenanschluss ermöglicht eine einfache Verbindung und sorgt für eine stabile Signalübertragung. Kompatibilität: Philips Savvy/Savvy DB Lieferumfang 1x Ladekabel6,15 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Antennenadapter PhilipsSavvy/Savvy DBDieser Antennenadapter für die Modelle Philips Savvy und Savvy DB sorgt für eine zuverlässige Verbindung. Er ermöglicht eine optimale Signalübertragung und verbessert die Empfangsqualität. Mit diesem Adapter können Sie Ihr Gerät problemlos an verschiedene Antennen anschließen. Kompatibilität: Philips Savvy/Savvy DB Lieferumfang 1x Antennenadapter4,45 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Tech-Savvy Generation
-
Headset Philips Az@lis, Ozeo, Savvy, Savvy DB, Xenium 9@9, 929, 939, 989Das Philips Headset bietet Ihnen die Möglichkeit, freihändig zu telefonieren und dabei stets den Überblick zu behalten. Mit einem komfortablen Bügelmikrofon ausgestattet, sorgt es für klare Sprachübertragung und ist ideal für den Einsatz im Alltag. Egal ob beim Arbeiten, im Auto oder beim Sport – dieses Headset bringt Ihnen Flexibilität und Komfort. Kompatibilität: Philips Az@lis, Savvy, Savvy DB Lieferumfang 1x Headset5,15 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
RAPESCO Germ-Savvy 2-fach-Locher »827-P Germ-Savvy« antibakteriell schwarz, 11x11.8 cm2-fach-Locher »827-P Germ-Savvy« antibakteriell, Lochabstand verstellbar: Nein, Sichtfenster für die Formateinstellung vorhanden: Nein, Farbe: schwarz, Lochung: 2-fach-Lochung, Tiefe: 118 mm, Material: Kunststoff, Metall, Gewicht: 420 g, Lochanzahl: 2, Besonderheiten: Außenhülle mit antibakteriellem Wirkstoff Germ-Savvy™ (ISO 22196:2011) versetzt, Betätigung: manuell, Breite: 110 mm, Formatangaben Anschlagschiene: A4 / A5 / A6, Anschlagschiene vorhanden: Ja, Stanzleistung: 30 Blatt, Abfallbehälter vorhanden: Ja, Ordnen/Lochen/Locher4,80 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Starboard 14'0" x 28" Generation Lite Tech SUP Hardboard 2026Das Starboard Generation SUP Hardboard lässt sich am besten als Hybrid aus Touring-, Surf- und Rennboard beschreiben. Es ist so konzipiert, dass es für alle Bedingungen die ideale Wahl ist. Ob Surfing, Racing und Touring, das Board steht für ein „easy Surfing“, mit dem einfach jeder auf dem Wasser Spaß haben soll. LEICHT, STARK, GÜNSTIG * zusätzliche Steifigkeit durch die Einführung unidirektionaler Stringerbänder und massive Konstruktion mit zusätzlichen Verstärkungen an Schiene und Nase * Australische Kiefer im Standbereich für zusätzliche Stoßfestigkeit und Steifigkeit im kritischsten Bereich * Alle Einsätze sind mit zusätzlichen hochdichten Schaumstoffverstärkungen versehen Das Starboard 14'0" x 28" Generation Lite Tech ist der große Bruder des 12’6er Generation mit1389,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Haidt, Jonathan: Generation AngstGeneration Angst , Wie wir unsere Kinder an die virtuelle Welt verlieren und ihre psychische Gesundheit aufs Spiel setzen | Der 'Spiegel'-Bestseller , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Auflage: 7. Auflage, Erscheinungsjahr: 20240618, Produktform: Leinen, Autoren: Haidt, Jonathan, Übersetzung: Niehaus-Osterloh, Monika~Wissmann, Jorunn, Auflage: 24007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 448, Abbildungen: zahlreiche s/w-Abb im Text, Themenüberschrift: SELF-HELP / General, Keyword: Angststörungen; Aufmerksamkeit; Bindungsstörung; Depressionen; Digitale Demenz; Elternratgeber; Entwicklungsstörungen; Generation Selfie; Generation Z; Generation lebensunfähig; Gesunde Beziehungen; Internetkonsum; Jugendpsychologie; Katastrophisieren; Kinder- und Jugendpsychologie; Kinderpsychologie; Körperwahrnehmung; Lehrerratgeber; Mentale Gesundheit; Nutzungsverhalten; Positive Psychologie; Psychische Erkrankungen; Schwarzweißdenken; Silke Müller; Smartphone; Social Media; Soziale Entwicklung; Soziale Medien; Soziale Ängste; Wir verlieren unsere Kinder; emotionale Instabilität, Fachschema: Entwicklungspsychologie~Psychologie / Entwicklung~Kind / Erziehung~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch~Ratgeber: Eltern~Ratgeber, Sachbuch: Psychologie~Gesellschaft und Kultur, allgemein, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 140, Höhe: 43, Gewicht: 635, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.